


Kurz gesagt: Rechenzentrumssicherheit ist ein vielschichtiges System, das physische Zugriffskontrollen, Netzwerksegmentierung, Härtung von Workloads, Identitätsmanagement, Datenschutz und kontinuierliche Überwachung umfasst. Effektive Sicherheit erfordert, das Rechenzentrum als System – und nicht als einzelne Perimeter – zu betrachten und eine Zero-Trust-Architektur einzuführen, die davon ausgeht, dass kein Benutzer, Gerät oder Workload von Natur aus vertrauenswürdig ist, selbst innerhalb des Netzwerks.
Stellen Sie sich Folgendes vor: Ein Angreifer zündet keine Schadsoftware an Ihrem Netzwerkrand. Er gelangt über ein Zugangsportal eines Anbieters in Ihr Netzwerk, bewegt sich unbemerkt zwischen verschiedenen Workloads und verbringt 197 Tage in Ihrer Umgebung, bevor es jemand bemerkt. Dann ist der Schaden bereits angerichtet.
Diese Realität macht die Sicherheit von Rechenzentren zu einer der größten Herausforderungen in der Unternehmens-IT. Die bisherige Strategie, Angreifer durch eine Mauer fernzuhalten, war nie ausreichend. In den meisten Rechenzentren gilt: Wer einmal drin ist, ist drin. Der Datenverkehr fließt ungehindert zwischen den Servern, Workloads kommunizieren problemlos miteinander, und die seitliche Ausbreitung bleibt unentdeckt, bis es viel zu spät ist.
Laut dem IBM-Bericht „Cost of a Data Breach Report 2025“ belaufen sich die durchschnittlichen Kosten eines Datenlecks weltweit auf 4.44 Millionen US-Dollar. Für US-amerikanische Unternehmen steigen diese Kosten auf 10.22 Millionen US-Dollar. Der Microsoft-Bericht „Digital Defense 2024“ ergab, dass 80 % der Unternehmen Angriffspfade aufweisen, die kritische Assets gefährden – und 40 % dieser Pfade beinhalten laterale Bewegungen zwischen Workloads.
Diese zentrale Seite behandelt alles, was Führungskräfte im Bereich Unternehmenssicherheit und IT-Architekten über Rechenzentrumssicherheit wissen müssen: was sie ist, wie man sie architektonisch gestaltet, welche Bedrohungen Priorität haben und wie man in einer hybriden Welt eine verteidigungsfähige Umgebung aufbaut.
Was ist Rechenzentrumssicherheit?
Die Sicherheit von Rechenzentren umfasst die physischen Kontrollen, Netzwerkarchitekturen, Softwaresysteme, Betriebsprozesse und Compliance-Rahmenwerke, die zum Schutz der Infrastruktur, der Daten und der Workloads eines Rechenzentrums vor unberechtigtem Zugriff, Serviceunterbrechungen und Datenverlust eingesetzt werden.
Die entscheidende Erkenntnis – die viele Organisationen übersehen – ist, dass die Sicherheit von Rechenzentren ein mehrstufiges System ist , keine einzelne Schutzmauer. Wenn man eine Ebene absichert, während andere ungeschützt bleiben, entsteht genau die Art von Sicherheitslücke, die raffinierte Angreifer ausnutzen.
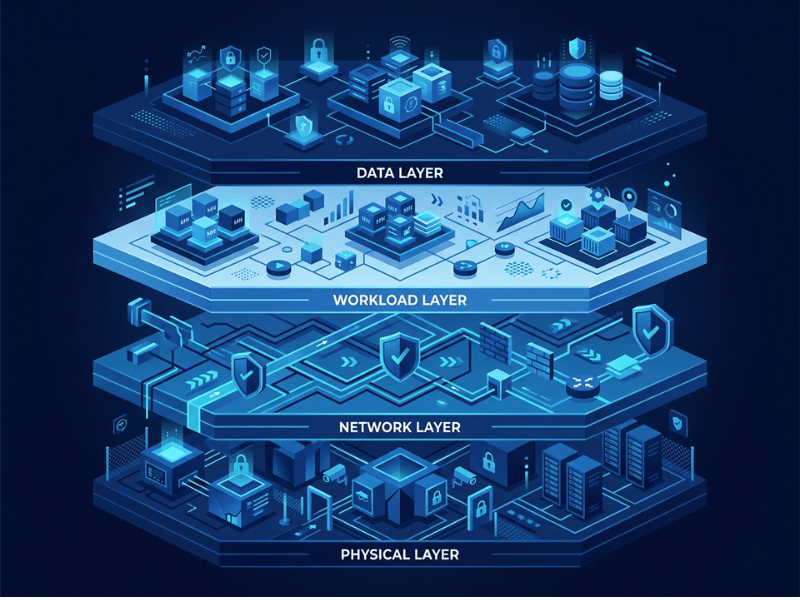
Ein hilfreiches Modell zur Betrachtung der Sicherheit von Rechenzentren unterteilt diese in vier Schichten:
|
Schicht |
Was es abdeckt |
Beispielsteuerelemente |
|---|---|---|
|
Physik |
Anlagen, Hardware und Umweltsysteme |
Biometrische Zugangskontrolle, Schleusen, Videoüberwachung, Rammschutzbarrieren |
|
Netzwerk |
Verkehrsflüsse, Segmentierung, Perimeter und interne Kontrollen |
NGFWs, IDS/IPS, Mikrosegmentierung, Zero-Trust-Richtlinien |
|
Arbeitsbelastung |
Server, VMs, Container, Anwendungen |
Betriebssystemhärtung, Patch-Management, Containersicherheit und Konfigurationsbaselines |
|
Datum |
Informationen im Ruhezustand, während der Übertragung und in Gebrauch |
Verschlüsselung, Schlüsselverwaltung, Datenklassifizierung und unveränderliche Backups |
Jede Schicht verstärkt die anderen. Ein Fehler in einer Schicht schafft eine Angriffsfläche, die Angreifer ausnutzen können, unabhängig davon, wie gut die anderen Schichten implementiert sind.
Warum Rechenzentrumssicherheit für moderne Unternehmen wichtig ist
Welche Kosten entstehen für Unternehmen durch unzureichende Rechenzentrumssicherheit?
Rechenzentren bilden das operative Herzstück der meisten Unternehmen. Sie beherbergen Kundendaten, firmeneigenes geistiges Eigentum, Finanzdaten und die Anwendungen, die den Geschäftsbetrieb aufrechterhalten. Diese Konzentration von Werten macht sie zu einem vorrangigen Ziel.
Die finanziellen Folgen eines Sicherheitsverstoßes oder Systemausfalls sind gravierend. Laut der ITIC-Studie „Stundenkosten von Ausfallzeiten 2024–2025“ kostet eine Stunde ungeplanter Ausfallzeit Unternehmen durchschnittlich mehr als 300,000 US-Dollar – das entspricht etwa 5,000 US-Dollar pro Minute. Für große Unternehmen sind diese Zahlen deutlich höher.
Über den direkten finanziellen Verlust hinaus birgt eine unzureichende Datenzentrumssicherheit ein sich gegenseitig verstärkendes Risiko in mehreren Dimensionen:
- RegulierungshaftungDie Nichteinhaltung von Standards wie PCI DSS, HIPAA, SOC 2, ISO 27001 oder NIST-Rahmenwerken kann zu erheblichen Geldstrafen, dem Scheitern bei Audits und dem Verlust von Betriebslizenzen führen.
- ReputationsschädenEine Datenschutzverletzung, die Kundendaten offenlegt, führt zu einem sofortigen Vertrauensverlust – oft irreversibel für mittelständische Unternehmen.
- BetriebskontinuitätRansomware, die Workloads in Rechenzentren verschlüsselt, kann den Geschäftsbetrieb vollständig lahmlegen, wobei die Wiederherstellungszeiten Tage oder Wochen betragen.
- Gefährdung der LieferketteEin kompromittiertes Rechenzentrum betrifft nicht nur ein einzelnes Unternehmen – es kann als Ausgangspunkt für Angriffe gegen Kunden, Partner und Lieferanten dienen.
Sicherheitsverantwortliche, die die Sicherheit von Rechenzentren lediglich als Kostenfaktor betrachten, verkennen deren Funktion. Ein gut gesichertes Rechenzentrum ist ein wichtiger Erfolgsfaktor für Unternehmen. Es erhöht das Vertrauen in jedes digitale Produkt, jede Kundeninteraktion und jede Transaktion.
Kernkomponenten der Rechenzentrumssicherheit
Physische Sicherheit
Die digitale Angriffsfläche steht zwar im Fokus der Aufmerksamkeit, doch der physische Zugriff bleibt eine der direktesten und schädlichsten Bedrohungen. Ein Angreifer, der physisch auf einen Server zugreifen kann, kann Festplatten ausbauen, Keylogger installieren, unbefugte Geräte an das Netzwerk anschließen oder einfach Hardware zerstören.
Eine wirksame physische Sicherheitsvorkehrung für Rechenzentren umfasst:
- StandortauswahlRechenzentren sollten Überschwemmungsgebiete, Erdbebenzonen, Flugrouten, Chemieanlagen und Gebiete mit hohem Waldbrand- oder Tornadorisiko meiden. Die Wahl des Standorts ist eine grundlegende Sicherheitsentscheidung und darf nicht erst im Nachhinein bedacht werden.
- PerimeterhärtungAntirammpoller, Stahlbetonwände und Fahrzeugbarrieren schützen vor vorsätzlichem physischen Eindringen.
- Zugangskontrollschichten: Mehrfaktorielle physische Zugangskontrolle mittels RFID-Ausweislesern, biometrischen Scannern (Fingerabdruck-, Retina- oder Gesichtserkennung) und besetzten Sicherheitskontrollpunkten an jeder Zonengrenze
- SchleusenDoppeltürsysteme, die das unbefugte Zutrittsverhindern – die häufigste Methode des unerlaubten physischen Zugangs – verhindern
- RFID-AnlagenverfolgungHardware-Tagging, das den Standort und die Bewegung physischer Güter in Echtzeit protokolliert und so die schnelle Erkennung unbefugter Entnahmen ermöglicht
- Videoüberwachung mit menschlicher AufsichtAutomatisierte Überwachung wirkt abschreckend; die Echtzeit-Auswertung des Videomaterials durch menschliche Bediener erhöht die Aufklärungsrate deutlich.
- Umweltkontrollen als SicherheitAusfälle von Kühlsystemen, Stromspitzen und Wasserlecks können ebenso großen Schaden anrichten wie ein Cyberangriff – die Umgebungsüberwachung mit automatisierter Alarmierung ist daher nicht nur eine betriebliche, sondern auch eine Sicherheitsfunktion. In flüssigkeitsgekühlten Umgebungen sind Leckageerkennungssysteme besonders wichtig.
Netzwerksicherheit
Netzwerksicherheitskontrollen regeln den Datenverkehr innerhalb, innerhalb und in das Rechenzentrum. Traditionelle Architekturen konzentrierten sich fast ausschließlich auf den Perimeter – die Überprüfung des ein- und ausgehenden Datenverkehrs (Nord-Süd). Moderne Rechenzentrumssicherheit erfordert eine ebenso strenge Kontrolle des Ost-West-Verkehrs zwischen den Workloads innerhalb des Netzwerks.
Zu den Kernkomponenten der Netzwerksicherheit gehören:
- Firewalls der nächsten Generation (NGFWs)NGFWs werden am Rand des Rechenzentrums und zwischen internen Netzwerkzonen eingesetzt und bieten umfassende Paketprüfung, Transparenz auf Anwendungsebene und richtlinienbasierte Zugriffskontrolle.
- Systeme zur Erkennung und Verhinderung von Eindringlingen (IDS/IPS): Überwachung des Datenverkehrs auf bekannte Angriffssignaturen und Verhaltensanomalien, wobei IPS-Systeme in der Lage sind, verdächtigen Datenverkehr in Echtzeit zu blockieren
- NetzwerksegmentierungDie Aufteilung des Rechenzentrumsnetzwerks in isolierte Zonen – nach Funktion, Sensibilität oder Arbeitslasttyp – begrenzt den Wirkungsradius bei einem Sicherheitsvorfall.
- MikrosegmentierungDie detailliertere Weiterentwicklung der Netzwerksegmentierung wird im Abschnitt „Architektur“ weiter unten ausführlich erläutert.
- DDoS-MinderungLokale Scrubbing-Zentren und cloudbasierte DDoS-Schutzdienste absorbieren den umfangreichen Angriffsverkehr, bevor er kritische Infrastrukturen erreicht.
Arbeitslast- und Serversicherheit
Server und Workloads sind das Ziel von Angreifern. Durch die Absicherung dieser Systeme wird die Wahrscheinlichkeit verringert, dass ein erfolgreicher Netzwerkangriff zu einer vollständigen Kompromittierung des Rechenzentrums führt.
Zu den wichtigsten Sicherheitsmaßnahmen für Workloads gehören:
- KonfigurationshärtungAnwendung der Benchmarks des Center for Internet Security (CIS) auf Betriebssysteme, Entfernung unnötiger Dienste und offener Ports sowie Deaktivierung der Standardanmeldeinformationen
- Patch-ManagementDurch die Einhaltung eines disziplinierten Patch-Zyklus wird das Zeitfenster für Angriffe auf bekannte Sicherheitslücken verringert – viele erfolgreiche Ransomware-Angriffe nutzen Schwachstellen aus, für die bereits seit Monaten Patches verfügbar sind.
- Container- und VirtualisierungssicherheitContainer und virtuelle Maschinen bieten einzigartige Angriffsflächen; Sicherheitskontrollen müssen sich auf Container-Images, Laufzeitumgebungen und Hypervisor-Konfigurationen erstrecken.
- Unveränderliche InfrastrukturDie Behandlung von Workloads als vergänglich und der Wiederaufbau anhand verifizierter Referenzabbilder anstatt durch provisorische Patches verringert das Risiko dauerhafter Sicherheitslücken.
Identitäts- und Zugriffsmanagement
Die Identität ist der neue Sicherheitsperimeter. Sobald Zugangsdaten kompromittiert sind, kann sich ein Angreifer mit gültiger Authentifizierung nahezu ungehindert in einer Rechenzentrumsumgebung bewegen.
Ein ausgereiftes Framework für Identitäts- und Zugriffsmanagement (IAM) in Rechenzentren umfasst:
- Multi-Faktor-Authentifizierung (MFA)Erforderlich für alle administrativen Zugriffsrechte, sowohl physisch als auch digital.
- Privilegierte Zugriffsverwaltung (PAM)Spezielle Tools für die Verwaltung, Überwachung und Prüfung privilegierter Konten – jener wertvollen Zugangsdaten, die Angreifern nach ihrer Kompromittierung weitestmöglichen Zugriff ermöglichen.
- Zugriff mit den geringsten RechtenJeder Benutzer, jedes Dienstkonto und jede Anwendung sollte nur die für ihre Funktion erforderlichen Berechtigungen besitzen – nicht mehr.
- Just-in-Time-Zugriff (JIT)Die temporäre Rechteerweiterung für bestimmte Aufgaben mit automatischem Entzug nach deren Abschluss minimiert die Angriffsfläche.
- Verwaltung von ServicekontenMaschine-zu-Maschine-Authentifizierungen werden häufig übersehen und sind ein häufiger Vektor für laterale Bewegung.
Datenschutz
Der Schutz der Daten selbst – unabhängig von den Systemen, die sie speichern und verarbeiten – bildet eine letzte Verteidigungsebene. Selbst wenn ein Angreifer Zugriff auf einen Server erlangt, sind verschlüsselte Daten ohne den zugehörigen Schlüssel funktionsunfähig.
Zu den Datenschutzmaßnahmen gehören:
- Verschlüsselung in Ruhe: Verschlüsselung gespeicherter Daten mit AES-256 oder gleichwertigen Standards, wobei die Schlüssel getrennt von den zu schützenden Daten verwaltet werden.
- Verschlüsselung während des Transports: TLS 1.2 oder 1.3 für alle übertragenen Daten, einschließlich des Ost-West-Verkehrs zwischen internen Workloads
- SchlüsselverwaltungEin dediziertes Schlüsselverwaltungssystem (KMS), das Schlüsselrotation, Zugriffskontrollen und Audit-Protokollierung durchsetzt.
- Unveränderliche BackupsSicherungskopien, die von Ransomware weder verändert noch gelöscht werden können – offline oder in Umgebungen mit einmaligem Schreibzugriff gespeichert – sind der effektivste Wiederherstellungsmechanismus nach einem Ransomware-Angriff.
- DatenklassifizierungNicht alle Daten erfordern das gleiche Schutzniveau; Klassifizierungsrahmen helfen Organisationen dabei, je nach Sensibilität geeignete Kontrollmechanismen anzuwenden.
Überwachung und Reaktion auf Vorfälle
Die Erkennungsgeschwindigkeit hat direkten Einfluss auf die Kosten von Sicherheitsvorfällen. Laut dem IBM-Bericht 2025 verzeichneten Unternehmen mit leistungsstarken Erkennungs- und Reaktionsmechanismen deutlich geringere Kosten durch Sicherheitsvorfälle als solche, die auf manuelle Identifizierung setzten.
Zu den Überwachungs- und Vorfallsreaktionsfunktionen gehören:
- Sicherheitsinformationen und Event Management (SIEM)Zentralisiert die Protokollerfassung und -korrelation im gesamten Rechenzentrumsumfeld und ermöglicht so die Mustererkennung, die kein einzelnes Tool leisten kann.
- Erweiterte Erkennung und Reaktion (XDR): Integriert Telemetriedaten von Endpunkten, Netzwerk, Workloads und Identitätssystemen in eine einheitliche Erkennungs- und Reaktionsplattform
- Protokollverwaltung und -aufbewahrungUmfassende, manipulationssichere Protokollierung, die Compliance-Anforderungen erfüllt und forensische Untersuchungen unterstützt.
- Playbooks zur Reaktion auf VorfälleVordefinierte Reaktionsverfahren für gängige Angriffsszenarien – Ransomware, Insiderbedrohung, DDoS – reduzieren Reaktionszeit und Entscheidungsermüdung bei Stresssituationen.
- TischübungenRegelmäßige Übungen der Verfahren zur Reaktion auf Sicherheitsvorfälle, idealerweise einschließlich Szenarien, die speziell auf Rechenzentrumsumgebungen zugeschnitten sind.
Die größten Sicherheitsrisiken und Bedrohungen für Rechenzentren
Was sind die größten Sicherheitsbedrohungen für Rechenzentren?
Das Verständnis der Bedrohungslandschaft hilft Sicherheitsteams bei der Priorisierung von Investitionen und Kontrollmaßnahmen. Die folgenden Bedrohungen sind für den Großteil der Sicherheitsvorfälle in Rechenzentren verantwortlich:
1. Ransomware
Ransomware, die auf die Infrastruktur von Rechenzentren abzielt, verschlüsselt gleichzeitig Server, Speichersysteme und Backup-Speicher. Die wichtigste Schutzmaßnahme ist eine Kombination aus unveränderlichen Offline-Backups, Netzwerksegmentierung zur Begrenzung des Angriffsradius und Endpunkterkennungstools, die Ransomware-Verhalten erkennen, bevor die vollständige Verschlüsselung abgeschlossen ist.
2. Seitliche Bewegung durch interne oder externe Angreifer
Sobald Angreifer in das Netzwerk eingedrungen sind, bewegen sie sich zwischen verschiedenen Arbeitslasten, um ihre Berechtigungen zu erweitern, auf zusätzliche Datenspeicher zuzugreifen und sich dauerhaft im Netzwerk zu etablieren. Laut Elisity erfolgen 70 % der Sicherheitsvorfälle durch laterale Bewegung. Mikrosegmentierung und Zero-Trust-Richtlinien sind die wichtigsten architektonischen Kontrollmechanismen.
3. Insider-Bedrohungen
Laut dem Fortinet Insider Risk Report 2025 waren 77 % der Unternehmen von einem durch Insider verursachten Datenverlust betroffen. Insiderbedrohungen sind besonders schwer zu erkennen, da sie gültige Zugangsdaten und autorisierten Zugriff erfordern. PAM (Public Access Management), Verhaltensanalysen (User Behavior Analytics, UBA) und strikte Least-Privilege-Richtlinien sind die wirksamsten Gegenmaßnahmen.
4. Fehlkonfiguration
Fehlkonfigurierte Firewalls, Speichersysteme, Netzwerkzugriffskontrollen und Cloud-Umgebungen zählen weiterhin zu den häufigsten Ursachen für Datenverlust. Automatisierte Konfigurationsprüfungen und kontinuierliches Compliance-Monitoring reduzieren dieses Risiko deutlich.
5. Zugriff von Drittanbietern und Anbietern
Anbieter und Auftragnehmer benötigen häufig Zugriff auf Rechenzentrumssysteme für Wartung, Support und Integration. Jede Verbindung eines Drittanbieters stellt ein potenzielles Einfallstor dar. Strenge Zugriffsrichtlinien für Anbieter, bedarfsgerechte Bereitstellung und Sitzungsaufzeichnung mithilfe von PAM-Tools sind daher unerlässlich.
6. Komplexität der Hybrid-Cloud
Da Unternehmen ihre Arbeitslasten auf lokale Infrastrukturen und mehrere Cloud-Umgebungen verteilen, wird die Durchsetzung von Sicherheitsrichtlinien fragmentiert. Inkonsistentes Identitätsmanagement, uneinheitliche Netzwerkkontrollen und uneinheitliche Protokollierung in hybriden Umgebungen führen zu Sicherheitslücken.
7. Angriffe auf die Lieferkette
Angreifer zielen zunehmend auf Software-Lieferketten ab – sie kompromittieren Software-Updates vertrauenswürdiger Anbieter, um sich Zugang zu Kundensystemen zu verschaffen. Strenge Softwareverifizierung, die Nachverfolgung der Software-Stückliste (SBOM) und die Netzwerksegmentierung zwischen Anbietersystemen und Kerninfrastruktur sind die wichtigsten Schutzmaßnahmen.
Erläuterung der Sicherheitsarchitektur von Rechenzentren
Worin besteht der Unterschied zwischen Nord-Süd- und Ost-West-Verkehr im Hinblick auf die Sicherheit von Rechenzentren?
Traditionelle Sicherheitsarchitekturen konzentrierten sich fast ausschließlich auf den Nord-Süd-Verkehr – also auf Daten, die zwischen dem Rechenzentrum und externen Netzwerken übertragen wurden. Eine leistungsstarke Perimeter-Firewall galt als ausreichend.
Moderne Rechenzentrumsworkloads erzeugen deutlich mehr Ost-West-Verkehr – Daten fließen lateral zwischen Servern, Anwendungen, Datenbanken und Microservices innerhalb des Rechenzentrums. Dieser interne Datenverkehr wird in traditionellen Architekturen üblicherweise standardmäßig als vertrauenswürdig eingestuft. Genau diese Annahme bietet Angreifern eine Angriffsfläche.
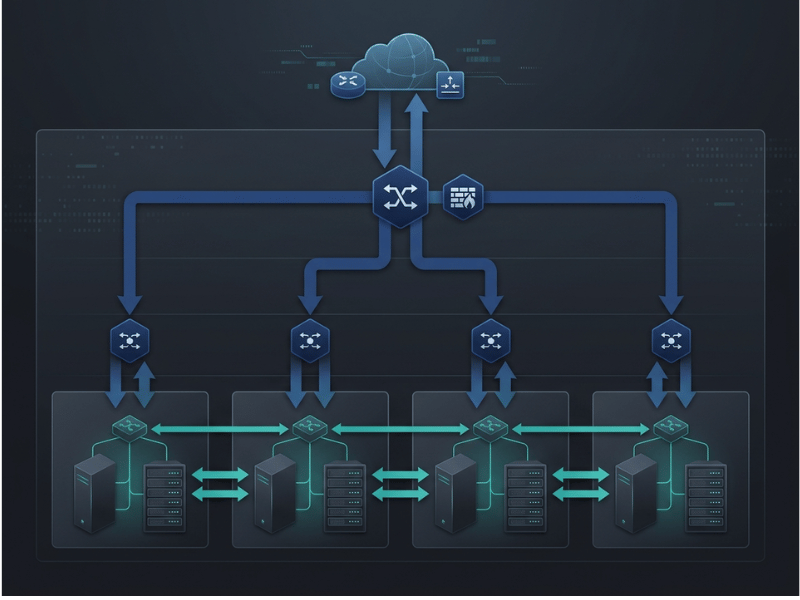
Der Datenverkehr verläuft in Nord-Süd-Richtung zwischen dem Rechenzentrum und externen Entitäten wie Benutzern, dem Internet, Zweigstellen und Cloud-Diensten. Die Kontrollmaßnahmen konzentrieren sich hierbei auf Perimeter-Firewalls, DDoS-Abwehr und VPN-/SD-WAN-Sicherheit.
Innerhalb des Rechenzentrumsnetzwerks fließt der Datenverkehr zwischen den Workloads in Ost-West-Richtung . Ohne explizite Kontrollmechanismen kann ein kompromittierter Workload ungehindert auf benachbarte Systeme zugreifen. Die Kontrolle dieses Ost-West-Verkehrs – durch Mikrosegmentierung, interne Firewalls und Zero-Trust-Richtlinien – steht heute im Mittelpunkt moderner Sicherheitsarchitekturen für Rechenzentren.
Wie lässt sich die Zero-Trust-Architektur auf die Sicherheit von Rechenzentren anwenden?
Zero Trust ist ein Sicherheitsframework, das auf einem einzigen Prinzip basiert: Vertrauen ist Macht. Kein Benutzer, kein Gerät und keine Workload erhält allein aufgrund seines Netzwerkstandorts implizites Vertrauen. Jede Zugriffsanfrage wird authentifiziert, autorisiert und kontinuierlich validiert – unabhängig davon, ob sie von außerhalb oder innerhalb des Rechenzentrums stammt.
Die NIST-Sonderveröffentlichung 800-207 liefert die maßgebliche Definition der Zero-Trust-Architektur und beschreibt sieben Kernprinzipien, darunter:
- Alle Datenquellen und Rechendienstleistungen werden als Ressourcen betrachtet.
- Die gesamte Kommunikation ist unabhängig vom Netzwerkstandort gesichert.
- Der Zugriff auf einzelne Ressourcen wird pro Sitzung gewährt.
- Der Zugang wird durch dynamische Richtlinien bestimmt, die Verhaltens- und Umweltmerkmale berücksichtigen.
Im Kontext eines Rechenzentrums bedeutet Zero-Trust-Architektur, dass eine Anwendung nicht automatisch mit einem Datenbankserver kommunizieren kann, nur weil sich beide im internen Netzwerk befinden. Jeder Kommunikationspfad muss explizit zugelassen und kontinuierlich überwacht werden.
Was ist Mikrosegmentierung und warum ist sie für die Sicherheit von Rechenzentren wichtig?
Mikrosegmentierung ist der grundlegende Durchsetzungsmechanismus für Zero Trust in einem Rechenzentrum. Sie unterteilt das Netzwerk logisch in fein abgestufte Segmente und setzt Zugriffsrichtlinien auf Workload-, Anwendungs- und sogar Prozessebene durch – anstatt auf der groben VLAN- oder Netzwerkzonenebene.
Wie Lovkesh Bogra, Senior Consultant bei HCLTech, erklärt: „Herkömmliche Perimeterverteidigungen setzen implizites Vertrauen voraus, sobald man sich im Netzwerk befindet; die Mikrosegmentierung beseitigt diese Annahme. Sie minimiert sowohl die Angriffsfläche als auch den Wirkungsradius, indem sie Umgebungen logisch in kleinere, isolierte Segmente unterteilt.“
Der praktische Effekt ist erheblich. Mit der Mikrosegmentierung:
- Eine kompromittierte Arbeitslast kann keine Verbindungen zu anderen Arbeitslasten herstellen, es sei denn, dies wird ausdrücklich gestattet.
- Ransomware kann sich nicht lateral über Servergruppen ausbreiten.
- Web-Tier-Workloads können nicht direkt mit Datenbank-Tier-Workloads kommunizieren, es sei denn, die Richtlinien erlauben dies.
- Der administrative Datenverkehr ist vom Anwendungsdatenverkehr getrennt.
Die Mikrosegmentierung unterstützt wichtige regulatorische Rahmenbedingungen, darunter NIST SP 800-207, DORA und ICS/OT-Standards wie IEC 62443. Sie bietet auch operative Vorteile: Durch die Eliminierung unnötigen lateralen Datenverkehrs reduziert sie die Netzwerküberlastung und verbessert die Anwendungsleistung.
Zu den Bereitstellungsmodellen gehören OS-basierte Agenten, Hypervisor-Hooks, CNI-Plugins für Kubernetes, agentenlose Gateways für Legacy- und OT-Umgebungen sowie SDN-basierte Durchsetzung.
Die empfohlene Vorgehensweise bei der Implementierung besteht darin, zunächst im Erkennungsmodus zu arbeiten – also alle Ost-West-Verkehrsströme ohne Durchsetzung zu erfassen – bevor die Richtlinien schrittweise angewendet werden, beginnend mit den Segmenten mit dem höchsten Wert oder dem höchsten Risiko.
Wie sollte die Architektur von Bedrohungserkennung und -abwehr in Rechenzentren gestaltet sein?
Eine moderne Architektur zur Bedrohungserkennung und -abwehr (TDR) für Rechenzentren integriert Telemetriedaten aus verschiedenen Quellen in eine einheitliche Plattform:
- SIEM für Protokollaggregation, Korrelation und Alarmgenerierung
- Netzwerkerkennung und -antwort (NDR) um Einblick in Ost-West-Verkehrsanomalien zu erhalten, die von Endpoint-Tools übersehen werden.
- Endpunkterkennung und -antwort (EDR) auf Servern und Workloads
- Erkennung von Identitätsbedrohungen um ungewöhnliche Authentifizierungsmuster, Rechteausweitung und laterale Bewegung durch kompromittierte Anmeldeinformationen aufzudecken
Die Integration dieser Tools – zunehmend erreicht durch XDR-Plattformen – reduziert die mittlere Erkennungszeit (MTTD) und die mittlere Reaktionszeit (MTTR), die beiden Kennzahlen, die am direktesten mit der Senkung der Kosten von Sicherheitsverletzungen korrelieren.
Was bedeutet Redundanz im Kontext der Rechenzentrumssicherheit?
Redundanz ist sowohl eine Strategie zur Erhöhung der Ausfallsicherheit als auch eine Sicherheitsmaßnahme. Die Auslegung der Rechenzentrumsinfrastruktur ohne Single Point of Failure bedeutet, dass ein Angreifer, der eine Komponente deaktiviert, nicht die gesamte Umgebung lahmlegen kann.
Zu den wichtigsten Überlegungen hinsichtlich einer möglichen Entlassung gehören:
- TuningUnterbrechungsfreie Stromversorgungen (USV), Notstromaggregate und duale Stromversorgungen von separaten Versorgungsleitungen
- Kühlung:Redundante Kühlsysteme, einschließlich N+1- oder 2N-Konfigurationen, um Serverausfälle durch Überhitzung während eines Ausfalls des primären Kühlsystems zu verhindern
- Netzwerkverbindung: Duale ISP-Verbindungen mit automatischer Ausfallsicherung und redundanten internen Netzwerkpfaden
- UmweltüberwachungLeckagesensoren (besonders wichtig in flüssigkeitsgekühlten Umgebungen), Rauchmelder und Temperatursensoren mit automatischer Alarmierung und Abschaltfunktion
Ein Kühlungsausfall, der Server offline nimmt, ist aus Sicht der Geschäftskontinuität funktional identisch mit einem DDoS-Angriff. Ausfallsicherheit der IT-Umgebung ist daher als Sicherheitsanforderung zu verstehen.
Bewährte Verfahren für die Sicherheit von Rechenzentren
Was sind die besten Vorgehensweisen zur Sicherung eines Rechenzentrums im Jahr 2025?
Die folgende Checkliste mit neun Punkten stellt die wichtigsten Maßnahmen dar, die Sicherheitsteams in Unternehmen ergreifen sollten, um eine verteidigungsfähige Sicherheitslage im Rechenzentrum zu schaffen und aufrechtzuerhalten:
1. Führen Sie eine umfassende Risikobewertung durch
Erfassen Sie alle Assets, Datenflüsse, Zugriffspfade und Verbindungen zu Drittanbietern. Was Sie nicht inventarisiert haben, können Sie nicht schützen.
2. Implementierung einer Zero-Trust-Architektur
Implizites Vertrauen aufgrund des Netzwerkstandorts muss beseitigt werden. Authentifizierung und Autorisierung müssen für jede Zugriffsanfrage erzwungen werden, einschließlich der internen Kommunikation zwischen Workloads.
3. Mikrosegmentierung einsetzen
Unterteilen Sie das Rechenzentrumsnetzwerk in detaillierte Segmente mit expliziten Ost-West-Verkehrsrichtlinien. Beginnen Sie mit dem Erkennungsmodus, um die bestehenden Datenflüsse zu erfassen, bevor Sie die Richtlinien durchsetzen.
4. Physische Zugangskontrollen verstärken.
Implementieren Sie mehrstufige physische Sicherheitsmaßnahmen mit biometrischer Authentifizierung, Schleusenschleusen, RFID-basierter Anlagenverfolgung und 24/7-Videoüberwachung. Beschränken Sie den physischen Zugang auf das unbedingt notwendige Maß an Personal.
5. Mit PAM Zugriffsrechte nach dem Prinzip der minimalen Berechtigungen erzwingen.
Prüfen Sie alle privilegierten Konten, Servicekonten und Zugriffe von Drittanbietern. Implementieren Sie PAM-Tools zur Verwaltung, Überwachung und Protokollierung privilegierter Sitzungen. Ersetzen Sie dauerhafte Zugriffsrechte durch bedarfsgerechte Bereitstellung.
6. Daten im Ruhezustand und während der Übertragung verschlüsseln.
Stellen Sie sicher, dass alle sensiblen Daten nach aktuellen Standards verschlüsselt werden und die Verschlüsselungsschlüssel in einem dedizierten KMS verwaltet werden, das von den zu schützenden Daten getrennt ist.
7. Unveränderliche, getestete Backups erstellen und pflegen
Implementieren Sie eine Offline- oder Einmal-Backup-Strategie, auf die Ransomware keinen Zugriff hat. Testen Sie die Wiederherstellung regelmäßig – ein ungetestetes Backup ist kein Backup.
8. Kontinuierliche Überwachung und Protokollierung implementieren.
Implementieren Sie SIEM- oder XDR-Funktionen, die Echtzeit-Transparenz über physische, Netzwerk- und Workload-Ebenen hinweg bieten. Pflegen Sie manipulationssichere Protokolle, die den relevanten Aufbewahrungspflichten entsprechen.
9. Testen und Üben der Reaktion auf Zwischenfälle
Führen Sie mindestens jährlich Planspielübungen anhand realistischer Szenarien durch. Halten Sie dokumentierte, aktuelle Handlungsanweisungen für Ransomware-Angriffe, Insiderbedrohungen, physische Sicherheitsverletzungen und Umweltvorfälle bereit.
Wie man hybride und Cloud-verbundene Rechenzentren sichert
Welche besonderen Sicherheitsherausforderungen stellen sich bei hybriden Rechenzentren?
Hybride Rechenzentren – Umgebungen, die lokale Infrastruktur mit einer oder mehreren Cloud-Plattformen kombinieren – sind heute die vorherrschende Architektur für Unternehmen. Die damit verbundenen Sicherheitsherausforderungen unterscheiden sich wesentlich von denen rein lokaler oder reiner Cloud-Umgebungen.
Das Kernproblem ist die Fragmentierung der Richtlinien. Identitätskontrollen, die lokal gut funktionieren, lassen sich möglicherweise nicht konsistent auf Cloud-Workloads übertragen. Netzwerksicherheitsrichtlinien, die am Perimeter des Rechenzentrums durchgesetzt werden, gelten nicht automatisch für Cloud-Dienste. Protokollierungsformate unterscheiden sich zwischen den Plattformen, was zu Schwachstellen in der SIEM-Korrelation führt.
Zu den wichtigsten Sicherheitsanforderungen für hybride Rechenzentrumsumgebungen gehören:
- Einheitliches IdentitätsmanagementEin einziger Identitätsanbieter (IdP) und eine einheitliche MFA-Durchsetzung in lokalen und Cloud-Umgebungen vermeiden die Erstellung paralleler Identitätsspeicher.
- Konsistente Netzwerksegmentierung: Mikrosegmentierungsrichtlinien, die gleichermaßen für lokale und Cloud-Workloads gelten, unabhängig davon, wo sie ausgeführt werden.
- Sichere Konnektivität: Dedizierte private Verbindungen (wie AWS Direct Connect, Azure ExpressRoute oder gleichwertige Dienste) zwischen lokalen Rechenzentren und Cloud-Umgebungen, anstatt sensiblen Datenverkehr über das öffentliche Internet zu leiten.
- Klarheit der gemeinsamen VerantwortungCloud-Anbieter arbeiten nach dem Prinzip der geteilten Verantwortung: Sie sichern die Infrastruktur, die Kunden ihre Daten, Konfigurationen und Zugriffskontrollen. Ein Missverständnis dieser Abgrenzung ist eine Hauptursache für Datenschutzverletzungen im Zusammenhang mit Cloud-Computing.
- Cloud Security Posture Management (CSPM)Automatisierte Tools, die Cloud-Konfigurationen kontinuierlich auf Sicherheitslücken, ungeschützte Speicherbereiche, zu permissive IAM-Richtlinien und Compliance-Abweichungen überprüfen.
- Konsequente Protokollierung und TransparenzEine zentralisierte SIEM- oder XDR-Plattform, die Telemetriedaten sowohl aus lokalen als auch aus Cloud-Umgebungen erfasst und so eine einheitliche Erkennung und Reaktion ermöglicht.
Die praktische Richtlinie für hybride Sicherheit lautet: Wenn eine Sicherheitskontrolle nicht in beiden Umgebungen konsistent angewendet werden kann, wird sie – versehentlich oder absichtlich – an der Grenze umgangen.
Wie man Sicherheitslösungen für Rechenzentren bewertet
Welche Kriterien sollten Unternehmen bei der Auswahl von Sicherheitstools für Rechenzentren anwenden?
Die Anbieterlandschaft für Rechenzentrumssicherheit ist breit gefächert und umfasst physische Sicherheitssysteme, Netzwerksicherheitsplattformen, PAM-Tools, SIEM- und XDR-Lösungen, Mikrosegmentierungsplattformen sowie Backup- und Wiederherstellungssysteme. Für eine effektive Bewertung ist ein strukturierter Rahmen erforderlich.
|
Bewertungskriterium |
Warum es wichtig ist |
|---|---|
|
Abdeckungsbreite |
Kann die Lösung On-Premises-, Cloud- und Hybridumgebungen mit einheitlicher Richtliniendurchsetzung abdecken? |
|
Integrationsfähigkeit |
Lässt es sich in bestehende Identitätsanbieter, SIEM-Plattformen, CMDB-Systeme und IT-Servicemanagement-Tools integrieren? |
|
Skalierbarkeit |
Kann es das Ost-West-Verkehrsaufkommen und die Arbeitslastdichte in Ihrer Umgebung ohne Latenzzeiten bewältigen? |
|
Operative Komplexität |
Welcher Implementierungs- und Managementaufwand entsteht? Lösungen, die für den täglichen Betrieb spezialisiertes Fachwissen erfordern, bergen operationelle Risiken. |
|
Compliance-Unterstützung |
Erzeugt die Lösung auditfähige Nachweise für relevante Rahmenwerke (PCI DSS, HIPAA, SOC 2, ISO 27001)? |
|
Erfolgsbilanz des Anbieters |
Wie hat der Anbieter in der Vergangenheit auf kritische Sicherheitslücken in seinen eigenen Produkten reagiert? |
|
Eigentumsgesamtkosten |
Lizenzierungs-, Implementierungs-, Integrations-, Schulungs- und laufende Verwaltungskosten über einen Zeitraum von drei bis fünf Jahren |
Ein oft übersehenes Kriterium ist das Ausfallverhalten : Verhält sich ein Sicherheitstool im Fehlerfall offen (Datenverkehr wird zugelassen) oder geschlossen (Datenverkehr wird blockiert)? In Umgebungen mit hohen Sicherheitsanforderungen ist ein geschlossenes Ausfallverhalten dringend zu bevorzugen, selbst wenn dies die Verfügbarkeit etwas beeinträchtigt.
Bevor Sie sich für eine Plattform entscheiden, führen Sie einen Machbarkeitsnachweis in einer Nicht-Produktionsumgebung durch. Messen Sie die Erkennungsgenauigkeit, die Falsch-Positiv-Rate, die Auswirkungen auf die Workload-Performance und die Integrationsqualität mit Ihren bestehenden Tools.
Häufig gestellte Fragen zur Rechenzentrumssicherheit
Was versteht man unter Rechenzentrumssicherheit?
Die Sicherheit von Rechenzentren umfasst die Kombination aus physischen Kontrollen, Netzwerkarchitektur, Härtung der Arbeitslast, Identitätsmanagement, Datenschutzpraktiken und Überwachungssystemen. Diese Maßnahmen schützen die Rechenzentrumsinfrastruktur vor unberechtigtem Zugriff, Datenlecks, Serviceausfällen und Verstößen gegen Compliance-Vorgaben. Effektive Rechenzentrumssicherheit betrachtet den Schutz als mehrschichtiges System – physisch, Netzwerk, Arbeitslast und Daten – anstatt sich auf eine einzelne Kontrollmaßnahme zu verlassen.
Warum ist die Sicherheit von Rechenzentren für Unternehmen wichtig?
Rechenzentren konzentrieren die wertvollsten digitalen Assets eines Unternehmens. Ein erfolgreicher Datenverstoß oder ein längerer Ausfall kann zu direkten Verlusten in Millionenhöhe, Bußgeldern und Reputationsschäden führen. Laut dem IBM-Bericht „Cost of a Data Breach Report 2025“ belaufen sich die durchschnittlichen Kosten eines Datenverstoßes weltweit auf 4.44 Millionen US-Dollar, in den USA sogar auf 10.22 Millionen US-Dollar. Unternehmen, die in mehrstufige Rechenzentrumssicherheit investieren, reduzieren sowohl die Wahrscheinlichkeit als auch die Kosten von Sicherheitsvorfällen erheblich.
Worin besteht der Unterschied zwischen Nord-Süd- und Ost-West-Verkehr im Hinblick auf die Sicherheit von Rechenzentren?
Der Datenverkehr in Nord-Süd-Richtung verläuft zwischen dem Rechenzentrum und externen Netzwerken – Benutzern, dem Internet und Cloud-Diensten. Der Datenverkehr in Ost-West-Richtung verläuft lateral zwischen Workloads innerhalb des Rechenzentrums. Traditionelle Perimeter-Sicherheit konzentrierte sich auf die Kontrolle des Nord-Süd-Verkehrs. Moderne Rechenzentrumssicherheit erfordert jedoch die gleiche Sorgfalt hinsichtlich des Ost-West-Verkehrs, da die meisten erfolgreichen Angriffe die laterale Bewegung zwischen internen Workloads nach einer ersten Kompromittierung beinhalten.
Was ist Mikrosegmentierung und wie funktioniert sie in einem Rechenzentrum?
Mikrosegmentierung unterteilt ein Rechenzentrumsnetzwerk logisch in fein abgestufte Segmente und setzt Zugriffsrichtlinien auf Workload-, Anwendungs- oder Prozessebene durch. Im Gegensatz zur herkömmlichen Netzwerksegmentierung (die an VLAN- oder Netzwerkzonengrenzen arbeitet) wendet die Mikrosegmentierung detaillierte Richtlinien auf einzelne Workloads an. Dies schränkt die laterale Ausbreitung ein: Ein kompromittierter Workload kann nicht frei mit benachbarten Systemen kommunizieren, es sei denn, eine explizite Richtlinie erlaubt dies. Zu den Bereitstellungsoptionen gehören betriebssystembasierte Agenten, Hypervisor-Hooks, CNI-Plugins für containerisierte Umgebungen und agentenlose Gateways für bestehende Infrastrukturen.
Wie lässt sich Zero Trust auf die Sicherheit von Rechenzentren anwenden?
Zero Trust im Rechenzentrumskontext bedeutet, dass keine Workload, kein Benutzer und kein Gerät aufgrund seines Netzwerkstandorts automatisch als vertrauenswürdig eingestuft wird. Jede Zugriffsanfrage – einschließlich der internen Ost-West-Kommunikation zwischen Servern – wird authentifiziert, autorisiert und kontinuierlich anhand dynamischer Richtlinien validiert. NIST SP 800-207 bietet das maßgebliche Framework für die Zero-Trust-Architektur. In der Praxis beginnt die Implementierung von Zero Trust in einem Rechenzentrum mit der Erfassung aller Datenflüsse und der anschließenden Anwendung von Mikrosegmentierungsrichtlinien, die die Kommunikation zwischen Workloads nach dem Prinzip der minimalen Berechtigungen gewährleisten.
Welche Compliance-Rahmenbedingungen gelten für die Sicherheit von Rechenzentren?
Der jeweils geltende Compliance-Rahmen hängt von der Branche und den beteiligten Datentypen ab:
- PCI DSSErforderlich für Umgebungen, die Zahlungskartendaten verarbeiten, speichern oder übertragen.
- HIPAAGilt für US-amerikanische Gesundheitsorganisationen, die geschützte Gesundheitsdaten (PHI) verarbeiten.
- SOC 2 (Typ II)Wird von Unternehmenskunden häufig als Nachweis für die Wirksamkeit der betrieblichen Sicherheitsmaßnahmen gefordert.
- ISO 27001 Internationaler Standard für Informationssicherheitsmanagementsysteme, branchenübergreifend anwendbar
- NIST-CSFEin freiwilliger Rahmen, der von US-Organisationen weitgehend als Grundlage für das Sicherheitsmanagement übernommen wurde
- DORADer EU-Akte zur digitalen operativen Resilienz, der für Organisationen des Finanzsektors gilt
Mikrosegmentierung und Zugriffskontrollen werden in mehreren dieser Frameworks explizit erwähnt. Die Einhaltung von Vorschriften sollte eine Untergrenze und keine Obergrenze darstellen – regulatorische Anforderungen repräsentieren Mindestkontrollen, nicht den optimalen Sicherheitsstandard.
Wie unterscheidet sich die Sicherheitsverantwortung zwischen On-Premise- und Cloud-Rechenzentren?
On-Premise-Rechenzentren übertragen die volle Sicherheitsverantwortung an das Unternehmen – für physische Infrastruktur, Netzwerk, Betriebssysteme, Anwendungen und Daten. Cloud-Umgebungen basieren auf einem Modell geteilter Verantwortung: Der Cloud-Anbieter sichert die zugrundeliegende Infrastruktur (physische Hardware, Hypervisor und Netzwerkarchitektur), während der Kunde für die Betriebssystemkonfiguration, Anwendungssicherheit, den Datenschutz und das Identitätsmanagement verantwortlich ist. Die Abgrenzung der Verantwortung variiert je nach Servicemodell (IaaS, PaaS, SaaS). Ein falsches Verständnis dieser Abgrenzung – die Annahme, der Cloud-Anbieter trage mehr Verantwortung als tatsächlich der Fall ist – ist eine häufige Ursache für Datenlecks in der Cloud.
Ist die Kühlung von Rechenzentren ein Sicherheitsrisiko?
Ja. Kühlungsausfälle zählen zu den häufigsten Ursachen ungeplanter Ausfallzeiten in Rechenzentren, und ungeplante Ausfallzeiten sind aus Sicht der Geschäftskontinuität faktisch gleichzusetzen mit einem Denial-of-Service-Angriff. Umgebungsüberwachungssysteme – darunter Temperatursensoren, Feuchtigkeitsmessgeräte und Leckageerkennungssysteme für flüssigkeitsgekühlte Umgebungen – sind Sicherheitsmaßnahmen im selben Sinne wie Firewalls. Ein Ausfall des Kühlsystems, der Server offline nimmt, hat die gleichen Auswirkungen auf den Betrieb wie ein volumetrischer DDoS-Angriff.
Was geschieht mit der Sicherheit von Rechenzentren bei einem Stromausfall?
Ein gut konzipiertes Rechenzentrum gewährleistet die Sicherheit auch bei Stromausfall durch mehrstufige Redundanz: Unterbrechungsfreie Stromversorgungen (USV) stellen die kurzfristige Stromversorgung sicher, Generatorsysteme bieten langfristige Notstromversorgung, und redundante Netzanschlüsse minimieren das Risiko eines gleichzeitigen Ausfalls von Haupt- und Notstromversorgung. Aus Sicherheitssicht sollten Stromausfallszenarien regelmäßig getestet werden – Zutrittskontrollsysteme, Videoüberwachung und Netzwerksicherheitstools müssen auch bei Stromausfällen funktionsfähig bleiben. Ausfallsichere Konfigurationen für Sicherheitstools sind unerlässlich: Ein Stromausfall darf keine Möglichkeit für physischen oder logischen Zugriff bieten.
Was sind die größten Sicherheitsfehler, die Unternehmen in Rechenzentren begehen?
Zu den häufigsten Fehlern gehören:
- Die Perimetersicherheit als ausreichend zu betrachten: Fehlende Kontrolle des Ost-West-Verkehrs innerhalb des Netzwerks
- Vernachlässigung der physischen Sicherheit: Unterinvestition in physische Kontrollsysteme im Vergleich zu digitalen Kontrollsystemen
- Überprivilegierte Konten: Aus Bequemlichkeit wird ein breiter Zugriff gewährt, anstatt das Prinzip der minimalen Berechtigungen durchzusetzen.
- Ungetestete Backups: Aufrechterhaltung einer Backup-Infrastruktur ohne regelmäßige Überprüfung der Wiederherstellungsfähigkeit
- Inkonsistente Hybrid-Sicherheit: Anwendung strenger Kontrollen vor Ort bei gleichzeitiger unzureichender Absicherung von Cloud-Workloads
- Verzögertes Patchen: Bekannte Sicherheitslücken werden aufgrund betrieblicher Einschränkungen nicht behoben
Die Sicherheit von Rechenzentren beginnt mit der richtigen Architektur.
Die Organisationen, die am effektivsten gegen Bedrohungen von Rechenzentren geschützt sind, haben eine Gemeinsamkeit: Sie haben aufgehört, Sicherheit als ein einzelnes Perimeterproblem zu betrachten, und haben damit begonnen, sie als eine vielschichtige, kontinuierlich validierte Disziplin zu behandeln.
Die Bedrohungen sind real, die Kosten sind dokumentiert, und die architektonischen Werkzeuge, um ihnen zu begegnen – Zero Trust, Mikrosegmentierung, unveränderliche Backups, Zugriff nach dem Prinzip der minimalen Berechtigungen und kontinuierliche Überwachung – sind ausgereift und können heute schon eingesetzt werden.
Das Problem ist nicht das Wissen, sondern dessen Umsetzung.
Ausgangspunkt für die meisten Unternehmen ist eine ehrliche Bestandsaufnahme: Welche Workloads laufen wo, welcher Datenverkehr fließt zwischen ihnen, wer hat worauf Zugriff und wo bestehen Überwachungslücken? Auf dieser Grundlage lässt sich eine priorisierte Sicherheitsstrategie umsetzen.
