


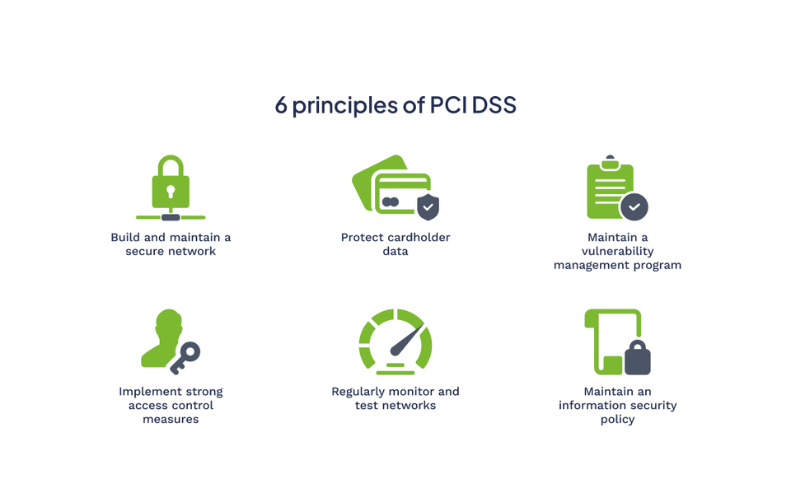
In der heutigen digitalen Welt ist der Schutz sensibler Zahlungsdaten wichtiger denn je. Der Blogbeitrag „PCI-konforme Anforderungen an Rechenzentren und PCI-DSS-Datensicherheit“ beleuchtet die wesentlichen Standards und Praktiken, die die Einhaltung des Payment Card Industry Data Security Standard (PCI DSS) gewährleisten. Von der Rolle des PCI Security Standards Council bis hin zur Implementierung robuster physischer und Netzwerk-Sicherheitsmaßnahmen vermittelt dieser umfassende Leitfaden Unternehmen das nötige Wissen, um Karteninhaberdaten effektiv zu schützen. Ob Sie ein Rechenzentrum betreiben oder mit Drittanbietern zusammenarbeiten – dieser Artikel zeigt Ihnen konkrete Schritte und Best Practices, wie Sie die Compliance sicherstellen und Ihre Abläufe absichern.
PCI-Compliance verstehen
Was ist PCI-Konformität?
PCI-Konformität bedeutet die Einhaltung des Payment Card Industry Data Security Standard (PCI DSS) , eines Sicherheitsstandards zum Schutz von Karteninhaberdaten. Dieser Standard gilt für alle Organisationen, die Kreditkarteninformationen verarbeiten, speichern oder übermitteln. Die Einhaltung des PCI-Standards stellt sicher, dass Unternehmen robuste Sicherheitsmaßnahmen implementieren, um sensible Zahlungsdaten vor Missbrauch und Betrug zu schützen.
Bedeutung der PCI-Sicherheitsstandards
PCI-Sicherheitsstandards sind entscheidend für die Aufrechterhaltung des Vertrauens und den Schutz von Kundendaten. Durch die Einhaltung dieser Richtlinien können Unternehmen das Risiko von Datenschutzverletzungen reduzieren, die zu finanziellen Verlusten, rechtlichen Sanktionen und Reputationsschäden führen können. Compliance stellt zudem sicher, dass Unternehmen Branchenvorschriften einhalten, Bußgelder vermeiden und weiterhin Kartenzahlungen verarbeiten können. Für kleine und große Unternehmen ist PCI-Compliance ein wichtiger Bestandteil eines sicheren und zuverlässigen Zahlungssystems.
Rolle des PCI Security Standards Council
Der PCI Security Standards Council (PCI SSC) ist die für die Entwicklung und Pflege des PCI DSS zuständige Organisation. Diese globale Organisation verbessert die Zahlungssicherheit durch Ressourcen, Schulungen und Zertifizierungen für Unternehmen und Sicherheitsexperten. Der Rat arbeitet mit Zahlungsanbietern, Banken und Händlern zusammen, um die Wirksamkeit der Standards angesichts sich ständig weiterentwickelnder Cyberbedrohungen zu gewährleisten. Durch die Einhaltung der Richtlinien des PCI SSC können Unternehmen Sicherheitsherausforderungen frühzeitig begegnen und die Zahlungsdaten ihrer Kunden schützen.

Rechenzentrumsanforderungen für PCI-Konformität
Wichtige Sicherheitsstandards für Rechenzentren
Um PCI-Konformität zu erreichen, müssen Rechenzentren strenge Sicherheitsstandards zum Schutz der Karteninhaberdaten einhalten. Dazu gehören die Implementierung robuster Zugriffskontrollen, die Aufrechterhaltung sicherer Netzwerkkonfigurationen und die regelmäßige Überwachung der Systeme auf Schwachstellen. Rechenzentren müssen außerdem sicherstellen, dass alle gespeicherten Zahlungsdaten verschlüsselt sind und die Sicherheitsprotokolle aktualisiert werden, um neuen Bedrohungen zu begegnen. Die Einhaltung dieser Standards schützt nicht nur vertrauliche Informationen, sondern schafft auch Vertrauen bei Kunden und Partnern.
Anforderungen für den physischen Zugang
Physische Sicherheit ist ein entscheidender Bestandteil der PCI-Konformität von Rechenzentren. Der Zugang zu den Einrichtungen muss streng kontrolliert werden, beispielsweise durch folgende Maßnahmen:
- Eingeschränkter Zugang: Nur autorisiertes Personal sollte Zugang zu Bereichen haben, in denen Karteninhaberdaten gespeichert oder verarbeitet werden.
- Überwachungssysteme: Kontinuierliche Überwachung durch CCTV-Kameras, um unbefugten Zugriff zu verhindern und im Falle von Vorfällen Beweise zu liefern.
- Besucherprotokolle: Führen Sie detaillierte Aufzeichnungen über alle Besucher, einschließlich Zweck und Dauer des Aufenthalts.
- Sichere Einstiegspunkte: Verwenden Sie biometrische Scanner, Schlüsselkarten oder PIN-Codes, um sicherzustellen, dass nur verifizierte Personen sensible Bereiche betreten können.
Diese Maßnahmen tragen dazu bei, unbefugten physischen Zugriff zu verhindern und das Risiko von Datenverletzungen zu verringern.
Sicherheitsrichtlinien für Systeme und Netzwerke
Rechenzentren müssen umfassende Sicherheitsrichtlinien implementieren, um Systeme und Netzwerke zu schützen, die Zahlungsdaten verarbeiten. Zu den wichtigsten Anforderungen gehören:
- Firewall-Konfigurationen: Einrichten von Firewalls, um nicht autorisierten Datenverkehr zu blockieren und interne Netzwerke zu schützen.
- Verschlüsselungsprotokolle: Sicherstellen, dass alle über öffentliche Netzwerke übertragenen Daten mit starken Verschlüsselungsmethoden wie TLS verschlüsselt werden.
- Regelmäßige Audits: Durchführen von Schwachstellenscans und Penetrationstests, um Sicherheitslücken zu identifizieren und zu beheben.
- Zugriffskontrolle: Beschränken Sie den Systemzugriff auf diejenigen Mitarbeiter, die ihn für ihre Aufgaben benötigen, und befolgen Sie dabei das Prinzip der geringsten Privilegien.
- Patchverwaltung: Halten Sie alle Software und Systeme mit den neuesten Sicherheitspatches auf dem neuesten Stand, um die Ausnutzung bekannter Schwachstellen zu verhindern.
Durch die Durchsetzung dieser Richtlinien können Rechenzentren eine sichere Umgebung aufrechterhalten, die den PCI-Konformitätsstandards entspricht und Karteninhaberdaten vor Cyberbedrohungen schützt.
Implementierung von PCI DSS in Rechenzentren
Schritte zur Erreichung der PCI-Konformität
Um PCI-Compliance in einem Rechenzentrum zu erreichen, ist ein strukturierter Ansatz erforderlich, um alle Sicherheitsstandards zu erfüllen. Wichtige Schritte sind:
- Bewerten Sie aktuelle Sicherheitsmaßnahmen: Führen Sie eine gründliche Überprüfung der vorhandenen Systeme, Netzwerke und physischen Sicherheit durch, um Compliance-Lücken zu identifizieren.
- Entwickeln Sie einen Sanierungsplan: Beheben Sie identifizierte Schwachstellen, indem Sie die erforderlichen Sicherheitskontrollen wie Verschlüsselung und Zugriffsbeschränkungen implementieren.
- Implementieren Sie Sicherheitskontrollen: Setzen Sie Firewalls, Intrusion Detection-Systeme und Verschlüsselungsprotokolle ein, um die Daten des Karteninhabers zu schützen.
- Zugpersonal: Informieren Sie Ihre Mitarbeiter über die PCI DSS-Anforderungen und ihre Rolle bei der Einhaltung der Vorschriften.
- Dokumentrichtlinien: Erstellen Sie eine detaillierte Dokumentation der Sicherheitsrichtlinien, -verfahren und -kontrollen, um die Einhaltung bei Audits nachzuweisen.
Durch die Befolgung dieser Schritte wird ein systematischer Ansatz zur Erreichung und Aufrechterhaltung der PCI-Konformität gewährleistet.
Best Practices für PCI-konforme Rechenzentren
Um die Compliance aufrechtzuerhalten und die Sicherheit zu verbessern, sollten Rechenzentren die folgenden Best Practices anwenden:
- Segmentierung: Isolieren Sie Karteninhaberdatenumgebungen (CDE) von anderen Netzwerken, um das Risiko eines unbefugten Zugriffs zu minimieren.
- Zugriffsverwaltung: Verwenden Sie die Multi-Faktor-Authentifizierung (MFA) für alle Mitarbeiter, die auf vertrauliche Systeme zugreifen.
- Regelmäßige Updates: Halten Sie sämtliche Software, Hardware und Sicherheitstools auf dem neuesten Stand, um auf neue Bedrohungen reagieren zu können.
- Incident-Reaktionsplan: Entwickeln und testen Sie einen Reaktionsplan, um Sicherheitsverletzungen oder Compliance-Verstöße schnell zu beheben.
- Anbietermanagement: Stellen Sie sicher, dass Drittanbieter die PCI DSS-Anforderungen erfüllen, um Schwachstellen in der Sicherheitskette zu vermeiden.
Diese Praktiken helfen Rechenzentren dabei, eine sichere und konforme Umgebung aufrechtzuerhalten und sich gleichzeitig an die sich entwickelnden Sicherheitsherausforderungen anzupassen.
Audit- und Überwachungsprozesse
Kontinuierliche Audits und Überwachung sind unerlässlich, um die PCI-Konformität in Rechenzentren sicherzustellen. Zu den wichtigsten Prozessen gehören:
- Kontinuierliche Überwachung: Nutzen Sie Tools wie Intrusion Detection Systems (IDS) und Security Information and Event Management (SIEM), um die Netzwerkaktivität in Echtzeit zu überwachen.
- Regelmäßige Audits: Führen Sie interne und externe Audits durch, um die Einhaltung der PCI DSS-Anforderungen zu überprüfen.
- Log Management: Führen Sie mindestens ein Jahr lang detaillierte Protokolle aller Systemaktivitäten, einschließlich Zugriffsversuchen und Konfigurationsänderungen.
- Schwachstellen-Scans: Führen Sie vierteljährliche Scans durch, um potenzielle Sicherheitslücken zu identifizieren und zu beheben.
- Penetrationstests: Simulieren Sie Cyberangriffe, um die Wirksamkeit von Sicherheitsmaßnahmen zu bewerten und Verbesserungsbereiche zu identifizieren.
Durch die Implementierung robuster Prüf- und Überwachungsprozesse können Rechenzentren die fortlaufende Einhaltung der Vorschriften sicherstellen und vertrauliche Zahlungsdaten vor potenziellen Bedrohungen schützen.
Drittanbieter und PCI-Konformität
Bewertung der Compliance durch Drittanbieter
Bei der Zusammenarbeit mit Drittanbietern ist es wichtig, sicherzustellen, dass diese die PCI-DSS-Anforderungen erfüllen. Überprüfen Sie zunächst ihren Compliance-Status anhand von Zertifizierungen oder Auditberichten. Fordern Sie Dokumente wie eine Konformitätsbescheinigung (AOC) an, um die Einhaltung der PCI-Standards zu bestätigen. Bewerten Sie außerdem ihre Sicherheitsmaßnahmen, einschließlich Verschlüsselungsprotokollen, Zugriffskontrollen und Notfallplänen. Überprüfen Sie regelmäßig ihren Compliance-Status, um Änderungen oder Lücken zu beheben, die die Sicherheit Ihres Unternehmens beeinträchtigen könnten.
Auswirkungen der Colocation auf PCI DSS
Colocation-Dienste können die PCI-Compliance vereinfachen, indem sie eine sichere physische Umgebung für Ihre IT-Infrastruktur bereitstellen. Es ist jedoch wichtig, das Modell der geteilten Verantwortung zu verstehen. Während der Colocation-Anbieter die physische Sicherheit verwaltet, bleibt Ihr Unternehmen für die Sicherung der Systeme, Netzwerke und Daten innerhalb der Umgebung verantwortlich. Stellen Sie sicher, dass der Anbieter robuste physische Zugangskontrollen wie biometrische Authentifizierung und 24/7-Überwachung implementiert. Arbeiten Sie mit dem Anbieter zusammen, um dessen Sicherheitsmaßnahmen an Ihre Compliance-Anforderungen anzupassen, und definieren Sie Rollen und Verantwortlichkeiten im Servicevertrag klar.
Compliance-Management mit externen Partnern
Die Einhaltung der PCI-Compliance mit externen Partnern erfordert proaktives Management und klare Kommunikation. Wichtige Strategien sind:
- Vertragliche Vereinbarungen:: Nehmen Sie PCI-Konformitätsanforderungen in Verträge auf, um sicherzustellen, dass Partner die Sicherheitsstandards einhalten.
- Regelmäßige Audits: Führen Sie regelmäßige Audits bei Drittanbietern durch, um deren Compliance zu überprüfen und etwaige Schwachstellen zu beheben.
- Zugriffsbeschränkungen: Beschränken Sie den Zugriff Dritter auf die Systeme und Daten, die für ihre Rolle erforderlich sind, und befolgen Sie dabei das Prinzip der geringsten Privilegien.
- Überwachung und Berichterstattung: Verwenden Sie Überwachungstools, um die Aktivitäten von Drittanbietern zu verfolgen und sicherzustellen, dass sie den Compliance-Anforderungen entsprechen.
- Koordination der Reaktion auf Vorfälle: Erstellen Sie einen gemeinsamen Vorfallreaktionsplan, um Sicherheitsverletzungen mit Beteiligung externer Partner zu beheben.
Durch die sorgfältige Bewertung und Verwaltung von Beziehungen zu Drittanbietern können Unternehmen die PCI-Konformität aufrechterhalten und gleichzeitig externes Fachwissen und Ressourcen nutzen.
Zukünftige Trends bei PCI-Compliance und Rechenzentrumssicherheit
Neue Technologien und PCI DSS
Mit dem technologischen Fortschritt verändern neue Tools und Innovationen die PCI-Compliance und die Sicherheit von Rechenzentren. Künstliche Intelligenz (KI) und maschinelles Lernen (ML) werden zunehmend eingesetzt, um Sicherheitsbedrohungen in Echtzeit zu erkennen und darauf zu reagieren. Diese Technologien analysieren riesige Datenmengen, um ungewöhnliche Muster zu identifizieren und Unternehmen so zu helfen, Sicherheitslücken präventiv zu verhindern. Auch die Blockchain-Technologie gewinnt an Bedeutung, da sie sichere, manipulationssichere Transaktionsaufzeichnungen ermöglicht und dadurch Datenintegrität und -transparenz verbessert. Die Nutzung von Zero-Trust-Architekturen nimmt ebenfalls zu. Sie gewährleisten, dass jede Zugriffsanfrage unabhängig von ihrer Herkunft verifiziert wird.
Anpassung an sich entwickelnde Sicherheitsstandards
Die PCI-DSS-Standards werden kontinuierlich aktualisiert, um auf neue Bedrohungen und technologische Entwicklungen zu reagieren. Unternehmen müssen sich über diese Änderungen informieren und ihre Sicherheitsmaßnahmen entsprechend anpassen. Beispielsweise betont der Übergang zu PCI DSS 4.0 einen flexibleren, risikobasierten Ansatz für die Einhaltung der Vorschriften, der es Unternehmen ermöglicht, individuelle Sicherheitskontrollen zu implementieren. Regelmäßige Schulungen und Sensibilisierungsprogramme sind unerlässlich, um sicherzustellen, dass Mitarbeiter und IT-Teams die neuesten Standards verstehen und einhalten. Durch die proaktive Anpassung an diese Änderungen können Unternehmen eine robuste Sicherheit und Compliance gewährleisten.
Die Rolle des SOC bei der PCI-Compliance
Ein Security Operations Center (SOC) spielt eine entscheidende Rolle bei der Erreichung und Aufrechterhaltung der PCI-Konformität. SOC-Teams überwachen und verwalten die Sicherheitsabläufe und gewährleisten so die Sicherheit von Systemen und Netzwerken. Zu den Hauptaufgaben gehören:
- Bedrohungserkennung in Echtzeit: Erkennen und Reagieren auf potenzielle Sicherheitsvorfälle, bevor sie eskalieren.
- Log Management: Sammeln und Analysieren von Protokollen, um die Einhaltung der PCI DSS-Anforderungen für die Aktivitätsüberwachung sicherzustellen.
- Schwachstellenmanagement: Durchführen regelmäßiger Scans und Patchen von Schwachstellen zum Schutz vor bekannten Bedrohungen.
- Vorfallreaktion: Koordinieren Sie schnelle und wirksame Reaktionen auf Sicherheitsverletzungen und minimieren Sie deren Auswirkungen.
- Compliance-Berichterstattung: Bereitstellung detaillierter Berichte zum Nachweis der Einhaltung der PCI DSS-Standards bei Audits.
Durch die Nutzung eines gut ausgestatteten SOC können Unternehmen ihre Sicherheitslage verbessern und die kontinuierliche Einhaltung der PCI-Anforderungen sicherstellen.
Häufig gestellte Fragen
F: Was ist PCI DSS und warum ist es wichtig?
A: PCI DSS (Payment Card Industry Data Security Standard) ist ein Satz von Sicherheitsanforderungen zum Schutz von Karteninhaberdaten während der Verarbeitung, Speicherung und Übertragung. Er hilft Unternehmen, Datenschutzverletzungen zu verhindern, das Vertrauen ihrer Kunden zu wahren und Branchenvorschriften einzuhalten. Verstöße können zu Geldstrafen, Reputationsschäden und dem Verlust der Möglichkeit zur Kartenzahlungsabwicklung führen.
F: Was sind die wichtigsten Anforderungen für Rechenzentren hinsichtlich der PCI-Konformität?
A: Rechenzentren müssen strenge Sicherheitsmaßnahmen implementieren, um die PCI-Konformität zu gewährleisten. Dazu gehören robuste physische Zugangskontrollen, sichere Netzwerkkonfigurationen und Verschlüsselungsprotokolle. Regelmäßige Audits, Schwachstellenscans und Patch-Management sind ebenfalls unerlässlich, um sensible Zahlungsdaten vor unbefugtem Zugriff und Cyber-Bedrohungen zu schützen.
F: Wie unterstützt das PCI Security Standards Council die Einhaltung?
A: Das PCI Security Standards Council (PCI SSC) entwickelt und pflegt das PCI DSS-Framework. Es bietet Ressourcen, Schulungen und Zertifizierungen, um Unternehmen bei der Implementierung effektiver Sicherheitsmaßnahmen zu unterstützen. Das Council arbeitet außerdem mit Zahlungsmarken, Banken und Händlern zusammen, um sicherzustellen, dass die Standards den sich entwickelnden Cyber-Bedrohungen gerecht werden.
F: Welche physischen Sicherheitsanforderungen gelten für PCI-konforme Rechenzentren?
A: Physische Sicherheit ist für die PCI-Konformität in Rechenzentren von entscheidender Bedeutung. Unternehmen müssen den Zugang zu sensiblen Bereichen einschränken, rund um die Uhr überwachen, biometrische Authentifizierung implementieren und detaillierte Besucherprotokolle führen. Diese Maßnahmen verhindern unbefugten physischen Zugriff und reduzieren das Risiko von Datenschutzverletzungen.
F: Wie können Drittanbieter die PCI-Konformität beeinflussen?
A: Drittanbieter haben einen erheblichen Einfluss auf die PCI-Compliance. Unternehmen müssen die Einhaltung der PCI-DSS-Anforderungen durch Zertifizierungen, regelmäßige Audits und die Aufnahme von Compliance-Klauseln in Verträge sicherstellen. Mangelnde Compliance durch Drittanbieter kann Ihr Unternehmen Sicherheitsrisiken und Strafen aussetzen.
F: Was sind die Best Practices zur Aufrechterhaltung der PCI-Konformität in Rechenzentren?
A: Um die PCI-Konformität aufrechtzuerhalten, sollten Unternehmen Karteninhaberdatenumgebungen (CDE) segmentieren, Multi-Faktor-Authentifizierung (MFA) verwenden, Systeme auf dem neuesten Stand halten und einen Notfallplan entwickeln. Regelmäßige Mitarbeiterschulungen und ein proaktives Lieferantenmanagement tragen ebenfalls zu einer sicheren und konformen Umgebung bei.
F: Wie ändert PCI DSS 4.0 die Compliance-Anforderungen?
A: PCI DSS 4.0 führt einen flexiblen, risikobasierten Compliance-Ansatz ein. Er ermöglicht Unternehmen die Implementierung individueller Sicherheitskontrollen und legt den Schwerpunkt auf kontinuierliche Überwachung, stärkere Authentifizierungsmethoden und erweiterte Berichtspflichten. Unternehmen müssen sich an diese Änderungen anpassen, um konform und sicher zu bleiben.
F: Welche Rolle spielt ein Security Operations Center (SOC) bei der PCI-Konformität?
A: Ein Security Operations Center (SOC) überwacht und verwaltet Sicherheitsvorgänge in Echtzeit. SOC-Teams erkennen Bedrohungen, verwalten Protokolle, führen Schwachstellenscans durch und reagieren auf Vorfälle. Sie erstellen außerdem Compliance-Berichte, um sicherzustellen, dass Unternehmen die PCI-DSS-Anforderungen erfüllen und eine starke Sicherheitslage aufrechterhalten.
F: Wie können neue Technologien die PCI-Konformität verbessern?
A: Neue Technologien wie künstliche Intelligenz (KI), maschinelles Lernen (ML) und Blockchain verbessern die PCI-Konformität. KI und ML verbessern die Erkennung und Reaktion auf Bedrohungen, während Blockchain sichere, manipulationssichere Transaktionsaufzeichnungen bietet. Diese Technologien helfen Unternehmen, den sich entwickelnden Sicherheitsherausforderungen immer einen Schritt voraus zu sein.
F: Welche Konsequenzen hat die Nichteinhaltung des PCI DSS?
A: Die Nichteinhaltung des PCI DSS kann zu Geldstrafen, rechtlichen Schritten und dem Verlust der Möglichkeit zur Kartenzahlungsabwicklung führen. Sie kann auch den Ruf eines Unternehmens schädigen und das Vertrauen der Kunden untergraben. Die Einhaltung der Vorschriften ist entscheidend, um diese Risiken zu vermeiden und einen sicheren Betrieb aufrechtzuerhalten.
Abschließende Zusammenfassung
Der Artikel bietet eine umfassende Untersuchung der PCI-DSS-Konformität und unterstreicht deren Bedeutung für den Schutz von Zahlungsdaten und die Stärkung des Kundenvertrauens. Er beschreibt die wichtigsten Anforderungen an Rechenzentren, Best Practices für die Zusammenarbeit mit Drittanbietern und gibt Einblicke in zukünftige Trends. So bietet er Unternehmen einen Leitfaden, der sie durch die Komplexität der PCI-Konformität führt. Mit Fokus auf praxisnahe Anwendungen und sich entwickelnde Sicherheitsstandards unterstützt dieser Leitfaden Unternehmen dabei, Bedrohungen stets einen Schritt voraus zu sein und eine sichere, konforme Umgebung zu gewährleisten.
